XDR · detecção & resposta
Detecção e resposta que já vêm investigadas.
O XDR do Guardian reúne o que acontece no endpoint, no firewall, na nuvem e na rede em uma linha do tempo só. Correlaciona os sinais em incidente automaticamente, a IZA investiga e a resposta automática (SOAR) age. Você chega quando já existe um caso montado, com a prova do lado.
Detecta em todas as fontes
Endpoint (EDR), firewall, Microsoft 365, AWS/OCI e rede: sinais normalizados sobre uma base SIEM (Wazuh), não silos separados.
Correlaciona em incidente
O motor liga os eventos relacionados em uma janela e abre o incidente sozinho, sem esperar alguém olhar alerta por alerta.
A IZA investiga
Decide se há risco real, monta a cadeia do ataque no MITRE ATT&CK e escreve o resumo apontando o alerta, o CVE ou a máquina.
A resposta automática (SOAR) age
Bloqueia o IP no firewall, isola a máquina, desabilita o usuário no Microsoft 365. A ação pode ser desfeita, e tem aprovação humana no Security+.
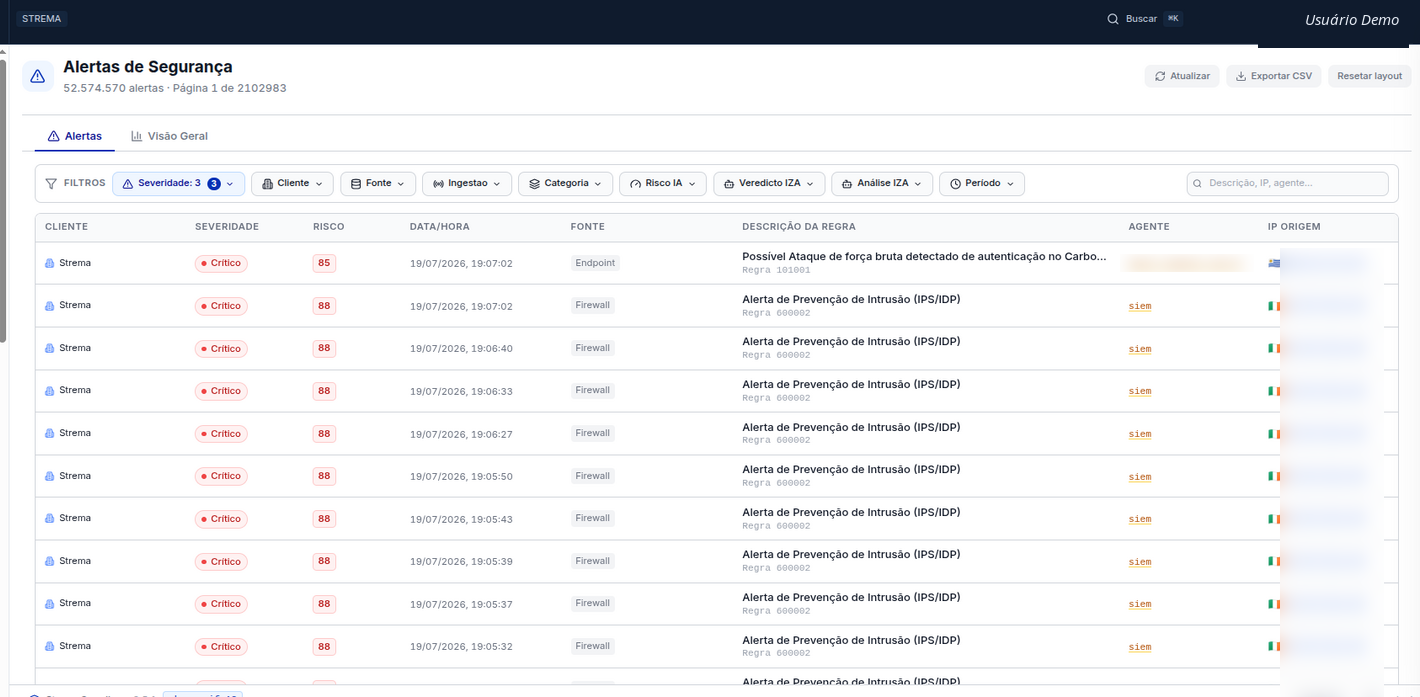
A fila de alertas no console, severidade, risco de 0 a 100, fonte e origem, prontos para a IZA triar.
Resposta automática · freios de segurança
Automação que você pode desfazer.
Quando um ataque é confirmado, o Guardian pode agir sozinho, bloquear o IP no firewall, isolar a máquina da rede, encerrar o processo malicioso, revogar as sessões do usuário ou colocar um e-mail em quarentena. Mas sempre dentro de limites claros, para que a automação nunca vire um risco em si mesma.
O modo dry-run mostra o que aconteceria, sem executar a ação.
A qualquer momento, toda a automação para, sem precisar de suporte.
A ação pode ser desfeita dentro da janela, incluindo a contenção de identidade.
Um limite impede que uma cadeia de ações automáticas saia do controle.
No plano Security+, o SOC humano da Strema aprova a ação antes dela sair do papel.
O que você ganha
Menos ruído, resposta mais rápida, um caso só para acompanhar.
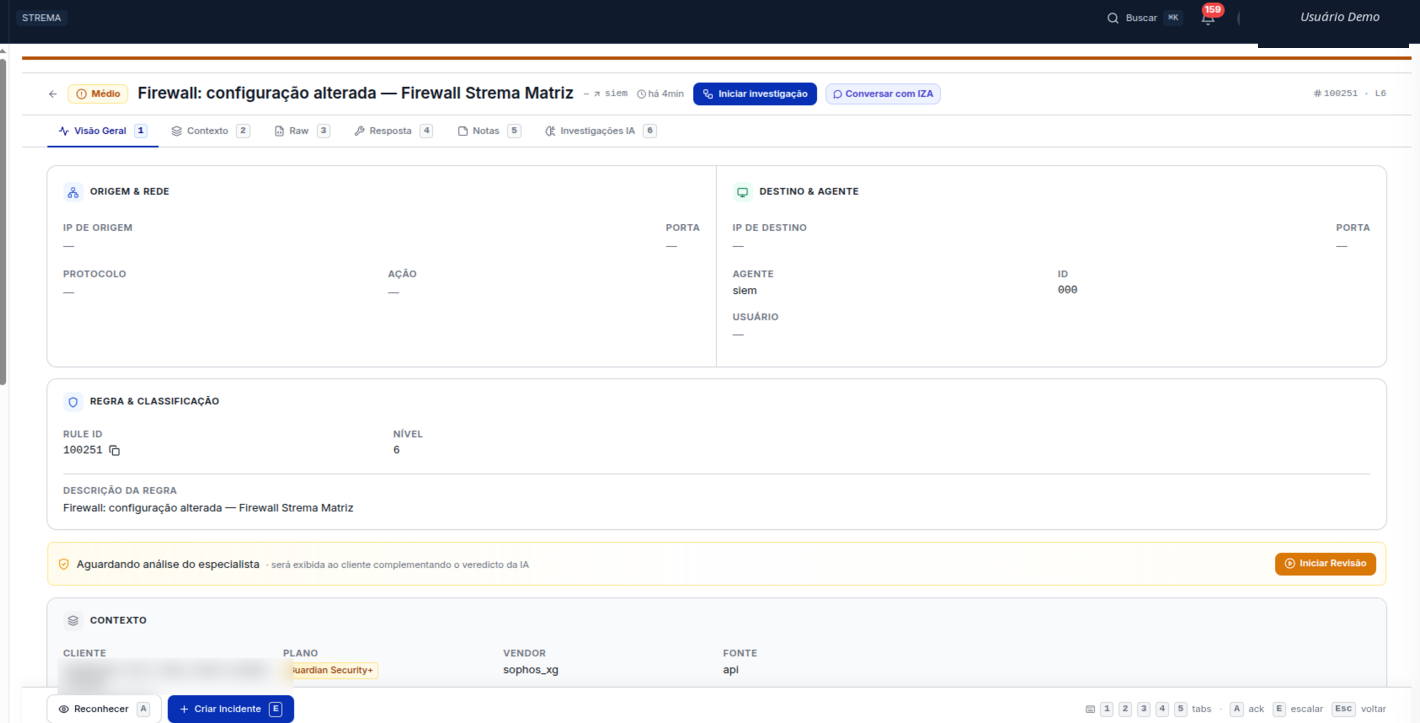
O dossiê de cada alerta, origem, destino, regra e as investigações da IZA, em um caso só para acompanhar.
Confiança & conformidade
Por que confiar a sua operação à Strema
Dados no Brasil, sob a LGPD
Hospedagem 100% nacional e contrato com empresa brasileira. O dado do seu ambiente não sai do país.
Operação desde 2004
Vinte anos operando segurança para empresas brasileiras, com sede em Belo Horizonte e escritório em São Paulo.
Trilha de auditoria encadeada
Cadeia de custódia à prova de adulteração para incidentes, aprovações e relatórios, pronta para auditor e comitê.
Não citamos nossos clientes
Não divulgamos quem atendemos nem o que cada um contratou. É a mesma regra que protege a sua empresa quando você for cliente.
Agende uma demonstração e veja o Guardian em ação.
Uma apresentação prática e adaptada à realidade do seu ambiente: acompanhe o fluxo de investigação da IZA e entenda como centralizar detecção, exposição e resposta em um único painel.