Gestão de Risco · exposição & risco
Gestão proativa de riscos: corrija a vulnerabilidade na origem.
Não espere o ataque acontecer para identificar suas fragilidades. A Gestão de Risco consolida vulnerabilidades, desvios de conformidade e alterações em dados sensíveis por máquina. Ele prioriza o que é crítico e acompanha a remediação até o fechamento, mitigando o risco antes que ele se transforme em um incidente real.
Ainda pesquisando? Veja as duas fontes públicas que mostram qual vulnerabilidade priorizar, sem cadastro.
Vulnerabilidades priorizadas pelo risco real
O que está sendo ativamente explorado na estação de trabalho ou no servidor ganha prioridade imediata, em vez de uma lista infinita de CVEs sem contexto. Corrija primeiro o que representa risco iminente de exploração na sua infraestrutura.
Conformidade e integridade contínuas
Avaliação de conformidade (benchmarks CIS) por ativo explicada de forma clara pela IZA, acompanhada do monitoramento de integridade de arquivos (FIM) com linha-base inteligente para eliminar falsos positivos.
Score de risco unificado por ativo
Vulnerabilidades, conformidade e integridade consolidadas em um único indicador de risco por máquina. Saiba exatamente onde agir primeiro, com visibilidade completa do inventário do ativo.
Remediação validada de ponta a ponta
Cada vulnerabilidade possui um ciclo de vida de correção rastreável. A pendência só é encerrada quando um novo scan confirma a resolução técnica, e não por um simples clique manual.
Gestão de exposição multicloud e on-premises
Proteção além dos servidores e estações locais: conecte o Security Hub (AWS) e o inventário de recursos da Oracle Cloud (OCI) na mesma fila de risco. A mesma régua de segurança para todo o seu ambiente híbrido.
Em produção: auditável, não promessa futura
Confiança & conformidade
Por que confiar o seu inventário de risco à Strema
Dados no Brasil, sob a LGPD
Hospedagem 100% nacional e contrato com empresa brasileira. O dado de vulnerabilidade do seu parque não sai do país.
Operação desde 2004
Vinte anos operando segurança para empresas brasileiras, com sede em Belo Horizonte e escritório em São Paulo.
Trilha de auditoria encadeada
Cadeia de custódia à prova de adulteração para incidentes, aprovações e relatórios, pronta para auditor e comitê.
Não citamos nossos clientes
Não divulgamos quem atendemos nem o que cada um contratou. É a mesma regra que protege a sua empresa quando você for cliente.
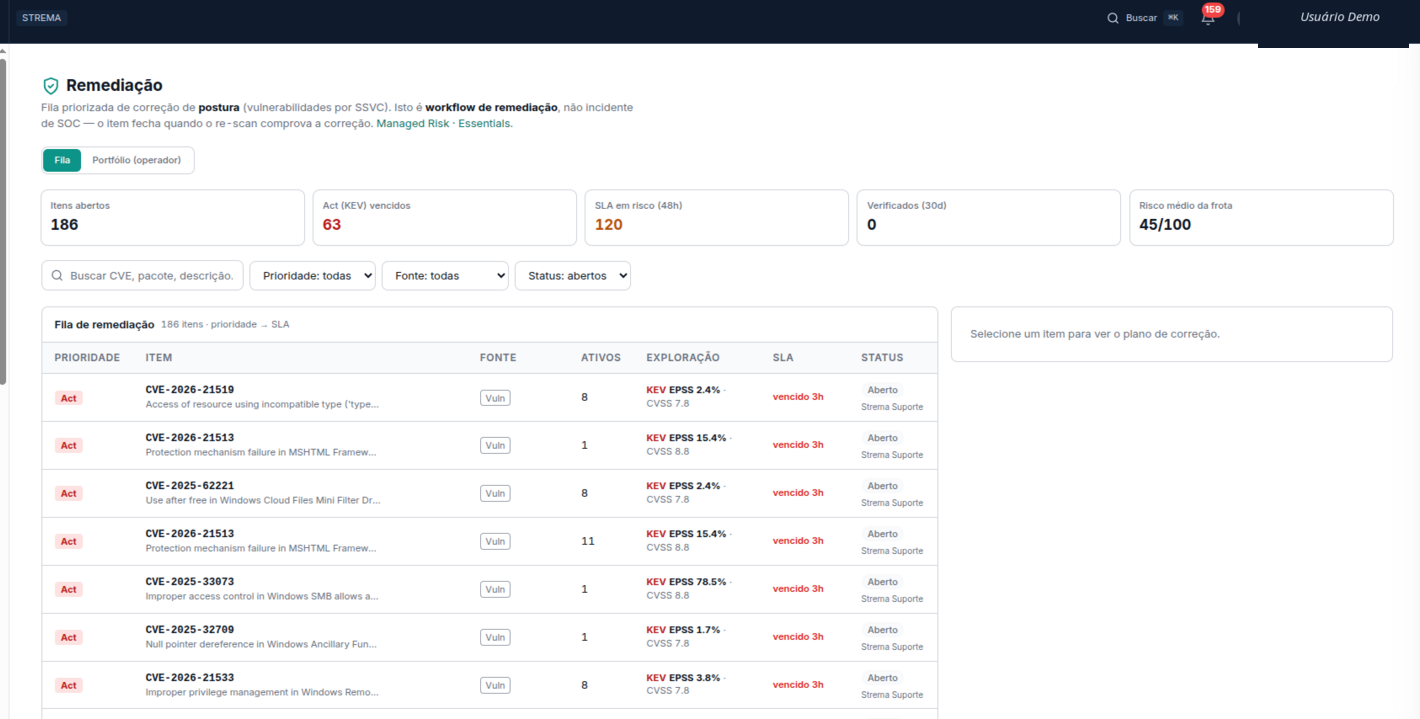
A fila de remediação priorizada pelo risco real: o que já é explorado (KEV) e de alto impacto fura a fila.
Política
Exposição não é incidente, e essa separação é proposital.
Vulnerabilidades e falhas de conformidade não devem ser tratadas como uma emergência em tempo real. Elas entram em uma fila dedicada de gestão de risco, com fluxo e ritmo próprios de correção, totalmente separadas da resposta a ataques. Assim, a TI corrige as brechas de forma organizada, enquanto as ameaças ativas recebem contenção imediata.
Sobre como ordenar essa fila: a vulnerabilidade mais crítica não é a de CVSS 10, e as duas fontes públicas que mostram qual é.
Agende uma demonstração e veja o Guardian em ação.
Uma apresentação prática e adaptada à realidade do seu ambiente: acompanhe o fluxo de investigação da IZA e entenda como centralizar detecção, exposição e resposta em um único painel.